Tốc độ:
1x
|
Ngày 20-9, Cục An toàn thông tin (Bộ Thông tin và Truyền thông) đã phát cảnh báo tới các tổ chức tài chính, ngân hàng thương mại về mã độc Red Alert 2.0 trên nền tảng Android tấn công ứng dụng ngân hàng trực tuyến.
|
|
Từ đầu năm 2017, các chuyên gia an toàn thông tin đã phát hiện và ghi nhận nhiều chiến dịch tấn công nhằm vào ứng dụng trên nền tảng Android, đặc biệt là ứng dụng ngân hàng trực tuyến. Sự chuyển đổi mục tiêu tấn công các ứng dụng trên nền tảng Windows sang nền tảng Android liên quan đến một thực tế là ngày càng nhiều giao dịch trực tuyến được sử dụng trên thiết bị di động thay vì máy tính cá nhân. Tại Việt Nam, nhiều các ngân hàng đã phát triển ứng dụng ứng dụng ngân hàng trực tuyến trên nền tảng di động để phục vụ khách hàng, ví dụ như: Vietcombank, BIDV, Agribank, Techcombank … Gần đây, vào giữa tháng 9-2017, một loại mã độc ngân hàng mới gọi là Red Alert 2.0 đã được rao trên thị trường chợ đen với giá thuê 500 USD/tháng.
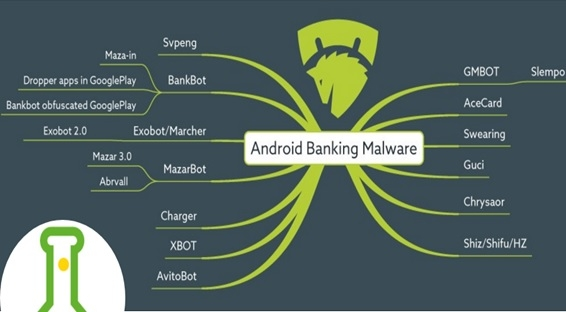 Các dòng mã độc ngân hàng trên nền tảng Android đã được phát hiện Do mã độc Red Alert 2.0 được viết hết sức tinh vi với các tính năng để ăn trộm thông tin của người dùng một cách dễ dàng, lại đang rao trên chợ đen nên có khả năng nhiều đối tượng sẽ mua để thực hiện các chiến dịch tấn công khác nhau. Nhằm bảo đảm an toàn thông tin và phòng tránh nguy cơ bị tấn công bởi mã độc, Cục ATTT khuyến nghị với các tổ chức tài chính và ngân hàng cần kiểm tra, rà soát các ứng dụng trực tuyến đã đăng tải trên các kho ứng dụng, các ứng dụng cài đặt trên máy người dùng để tránh trường hợp giả mạo;cảnh báo đến người dùng đang sử dụng các ứng dụng do ngân hàng, tổ chức mình phát triển; thường xuyên theo dõi kênh cảnh báo của các cơ quan chức năng và các tổ chức lớn về an toàn thông tin nhằm đối phó kịp thời với các nguy cơ tấn công mạng. Còn đối với người dùng thì không tải và cài đặt ứng dụng thông qua các kho lưu trữ, liên kết không rõ nguồn gốc; kiểm tra bản quyền ứng dụng trước khi cài đặt bất kỳ ứng dụng nào; không tùy tiện trả lời những câu hỏi yêu cầu thông tin người dùng, mật khẩu đăng nhập, thông tin tài chính, thẻ tín dụng. Đặc biệt cần lưu ý khi các thông điệp yêu cầu đó hiển thị dưới dạng hình ảnh phủ trên nền ứng dụng đang chạy; cài đặt ứng dụng chống mã độc của nhà cung cấp có uy tín để có thể hạn chế nguy cơ bị lây nhiễm mã độc; thường xuyên theo dõi kênh cảnh báo của các cơ quan chức năng và các tổ chức lớn về an toàn thông tin nhằm đối phó kịp thời với các nguy cơ tấn công mạng. Nguồn: nhandan.org.vn
|